Pressemitteilung: Neue Auflage des juristischen Leitfadens von TrendAI beleuchtet EU AI Act, NIS2-Umsetzung und Cyber Resilience Act
- Bild-Infos
- Download
- Ein weiterer Medieninhalt
IT-Compliance: Neue Auflage des juristischen Leitfadens von TrendAI beleuchtet EU AI Act, NIS2-Umsetzung und Cyber Resilience Act
Umfassender Überblick über IT- und Cybersecurity-Compliance für Geschäftsleitungen
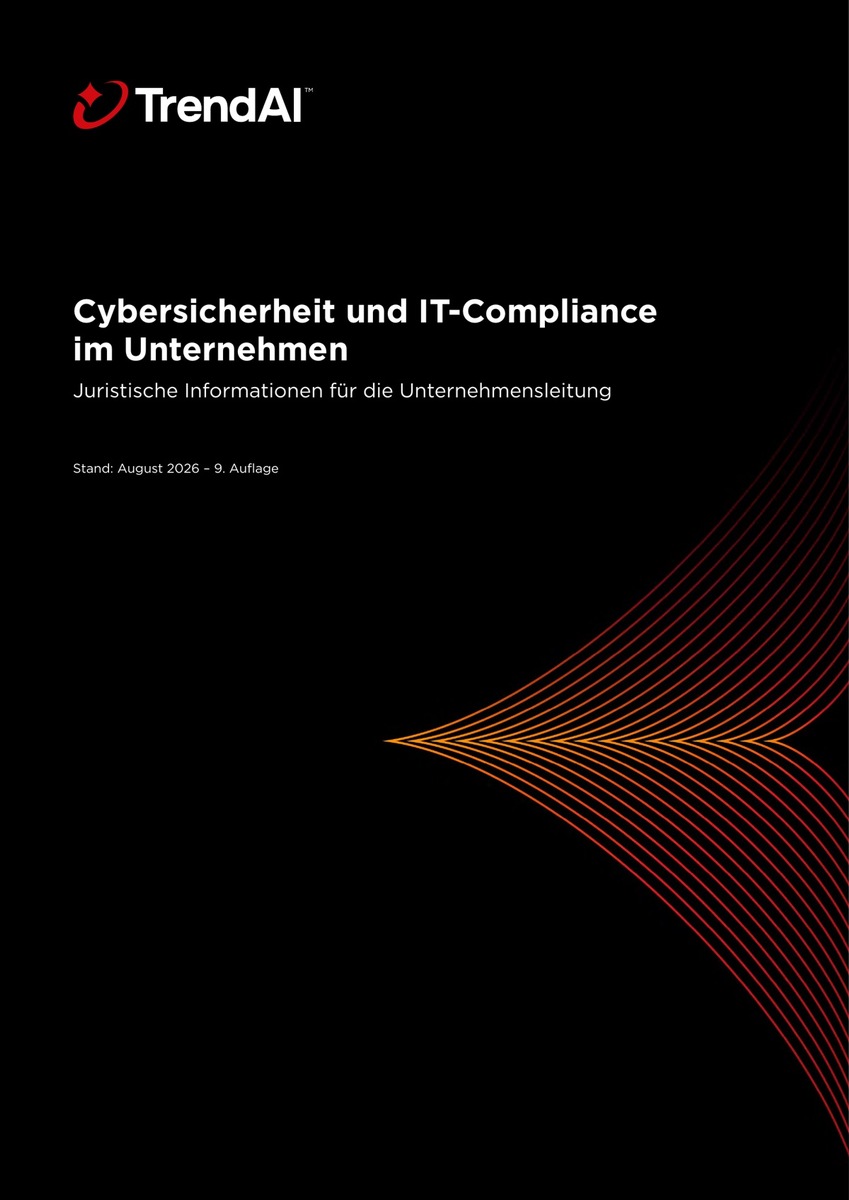
Garching b. München, 24. September 2026 – TrendAI™, weltweit führender Anbieter von KI-Sicherheit und der Enterprise-Cybersecurity-Geschäftsbereich von Trend Micro Incorporated (TYO: 4704; TSE: 4704), veröffentlicht die 9. Auflage seines juristischen Leitfadens „Cybersicherheit und IT-Compliance im Unternehmen“ . Das Dokument bietet besonders Unternehmensleitungen und IT-Verantwortlichen einen umfassenden Überblick über die wichtigsten regulatorischen Anforderungen an die Cybersicherheit und den IT-Betrieb.
Für die neue Auflage wurde der Leitfaden entsprechend erweitert: Ein neues Kapitel widmet sich eigens der EU-KI-Verordnung (EU AI Act). Das Kapitel zum Cyber Resilience Act ist umfassend ergänzt und aktualisiert. Zudem wurden sämtliche bestehenden Kapitel – darunter das zur NIS2-Richtlinie – an die aktuelle Rechtslage angepasst.
EU AI Act reguliert Nutzung von KI-Systemen
Die EU-KI-Verordnung gilt bereits seit ihrem Erlass 2024 mit einem risikobasierten Ansatz: Je höher das Risiko eines KI-Systems für die Gesellschaft eingestuft wird, desto strenger fallen die Vorschriften aus. Seit dem 2. August 2026 ist sie nun weitestgehend anwendbar, worüber der Leitfaden erstmals in einem eigenen Kapitel informiert. Bestimmte Praktiken wie Social Scoring oder das ungezielte Auslesen von Gesichtsbildern aus dem Internet sind vollständig untersagt. Für Hochrisiko-KI-Systeme, etwa im Personalmanagement oder bei der Bonitätsbewertung, gelten strenge Anforderungen an Risikomanagement, Datenqualität und menschliche Aufsicht.
Das neue Kapitel erläutert unter anderem, wann ein Unternehmen als Anbieter und wann als Betreiber eines KI-Systems gilt. Diese Einordnung kann bereits bei der Integration bestehender KI-Systeme in eigene Produkte relevant werden. Verstöße gegen die Verordnung können mit Geldbußen bis zu 35 Millionen Euro oder bis zu 7 Prozent des weltweiten Jahresumsatzes geahndet werden.
NIS2-Umsetzungsgesetz gilt seit Dezember 2025 ohne Übergangsfrist
Neu gegenüber der Vorauflage ist auch, dass die NIS2-Richtlinie inzwischen in deutsches Recht umgesetzt ist: Das NIS2-Umsetzungsgesetz trat am 6. Dezember 2025 in Kraft und weitet den bisher auf Betreiber Kritischer Infrastrukturen begrenzten Anwendungsbereich des BSI-Gesetzes erheblich aus. Nach Schätzungen im Leitfaden sind von der Neuerung rund 30.000 Organisationen in Deutschland betroffen. Das Gesetz unterscheidet zwischen zwei Kategorien: besonders wichtige Einrichtungen ab 250 Mitarbeitenden oder einem Jahresumsatz von über 50 Millionen Euro sowie wichtige Einrichtungen ab 50 Mitarbeitenden oder einem Jahresumsatz von über 10 Millionen Euro. Beide Kategorien betreffen Unternehmen aus bestimmten Sektoren, etwa Energie, Finanzwesen, Gesundheit, digitale Infrastruktur oder verarbeitendes Gewerbe.
Cyber Resilience Act nimmt auch Hersteller vernetzter Produkte in die Pflicht
Umfassend ausgebaut wurde das Kapitel zum Cyber Resilience Act der EU. Er führt horizontal geltende Cybersicherheitsanforderungen für nahezu alle vernetzten Produkte mit digitalen Elementen ein – von Hardware über Software bis zu eingebetteten Systemen. Die wesentlichen Regelungen gelten erst ab 11. Dezember 2027, sodass Unternehmen noch eine großzügige Übergangsfrist zur Anpassung ihrer Produkte haben. Hersteller müssen unter anderem eine sichere Standardkonfiguration gewährleisten, während der Produktlebensdauer Schwachstellen beheben und eine Software-Stückliste führen. Erst wenn diese Anforderungen erfüllt sind, dürfen sie eine EU-Konformitätserklärung mit CE-Kennzeichnung (Conformité Européenne) ausstellen. Bei aktiv ausgenutzten Schwachstellen oder schwerwiegenden Sicherheitsvorfällen gelten Meldefristen analog der NIS2-Richtlinie.
„Wir freuen uns, dass wir auch für die neue Auflage des juristischen Leitfadens wieder Dr. Thomas Stögmüller als Autor gewinnen konnten, einen erfahrenen Rechtsanwalt und Fachanwalt für Informationstechnologierecht“, sagt Richard Werner, Security Advisor bei TrendAI. „Die EU-KI-Verordnung, NIS2 und der Cyber Resilience Act stellen Unternehmen vor neue Herausforderungen. Wir begrüßen ausdrücklich, dass der Gesetzgeber Cybersicherheit und den verantwortungsvollen Einsatz von KI zur Priorität macht. Gleichzeitig sind die neuen Regelwerke in ihrer Komplexität für viele Unternehmen eine echte Belastung. Wir wollen sie nicht nur dabei unterstützen, diese Anforderungen zu erfüllen, sondern ihnen zu einer Cybersicherheit verhelfen, die im Zeitalter von KI-Bedrohungen über die gesetzlichen Mindestanforderungen hinausgeht.“
Verfügbarkeit
Die vollständige Version der 9. Auflage des juristischen Leitfadens Cybersicherheit und IT-Compliance im Unternehmen von TrendAI ist unter folgendem Link kostenlos zum Download verfügbar:
Über TrendAI™
TrendAI™, weltweit führender Anbieter von KI-Sicherheit und der Enterprise-Geschäftsbereich von Trend Micro, ermöglicht Organisationen vollständige Transparenz und Governance für ihre KI-Nutzung und eine konsolidierte Sicherheit, die Vertrauen schafft, Innovation fördert und Risiken eliminiert. Weltweit vertrauen die größten Unternehmen und Regierungsbehörden in 185 Ländern auf TrendAI™, um ihre gesamte Organisation zu schützen – von Identitäten über Infrastrukturen bis hin zu Daten.
Globale Fortune-500-Unternehmen verlassen sich auf TrendAI™, um Bedrohungen bis zu 115 Tage früher zu stoppen – gestützt auf führende Bedrohungs- und Angriffsanalysen. Durch enge Partnerschaften mit Technologiepionieren wie NVIDIA, Anthropic, AWS, Google und Microsoft befähigt TrendAI™ Organisationen, sicher mit der Geschwindigkeit von KI zu agieren. Diese Allianzen zeigen Ergebnisse: TrendAI™ ist der erste KI-Sicherheitsanbieter aus der Region Asien-Pazifik-Japan, der die Marke von einer Milliarde US-Dollar kumuliertem globalem Umsatz im AWS Marketplace überschritten hat.
Mit TrendAI™ erhalten Unternehmen einen klaren Überblick darüber, wie KI in Umgebungen eingesetzt wird, können neu entstehende Risiken identifizieren und schneller reagieren. TrendAI™ ermöglicht CISOs damit, ihre Sicherheitsarchitektur zu vereinfachen und gibt Geschäftsführungen das Vertrauen, Innovationen sicher voranzutreiben.   AI Fearlessly.
 trendaisecurity.com
Pressekontakt:
PER Connect GmbH
Christina M. Rottmair / Anna Magali Golling
Hofmannstraße 54
D-81379 München
Telefon: +49 (0) 89 17959 18 – 0
E-Mail:  trendmicro@per-group.com
Internet:  www. per-group.com
Unternehmenskontakt:
Trend Micro Deutschland
Tobias Grabitz
Parkring 29
D-85748 Garching bei München
Telefon: +49 (0) 170 144 23 68
E-Mail:  tobias_grabitz@trendmicro.com
Internet:  www.trendmicro.com